插根网线就能进网络?在工厂车间、园区接入和 PON 局端,这比很多人想的更现实。运维人员把一台新摄像头接上线,默认全网通;外访人员笔记本插上工位网口,也能直连核心;甚至有人把非法设备怼到 OLT 上联口偷流量。802.1X 干的就是把"默认敞开"的接入门,改成"凭证通行"——而且它不只守交换机,OLT 的上联口、ONU 下挂的终端口同样能卡这一道关。
严格说 802.1X 叫"基于端口的网络接入控制"(Port-Based Network Access Control)。它把交换机或 OLT 的物理端口(逻辑口也行)分成两个状态:认证前(unauthorized)和认证后(authorized)。没通过认证的终端,哪怕网线插着、网卡灯亮着,设备也只放行到认证服务器的流量,业务数据一律挡在门外。
请求方(Supplicant):要上网的终端,比如电脑、摄像头、ONU 下挂的设备,跑 EAPOL 客户端。
认证方(Authenticator):卡在终端和网络之间的设备——工业交换机、OLT 都可以当这个角色,负责转发认证报文。
认证服务器(Authentication Server):通常是 Radius(AAA 服务器),真正判断"这个终端能不能进"。
工业交换机在这里永远是 Authenticator,它不存账号密码,只负责把终端的凭据甩给 Radius 去判。
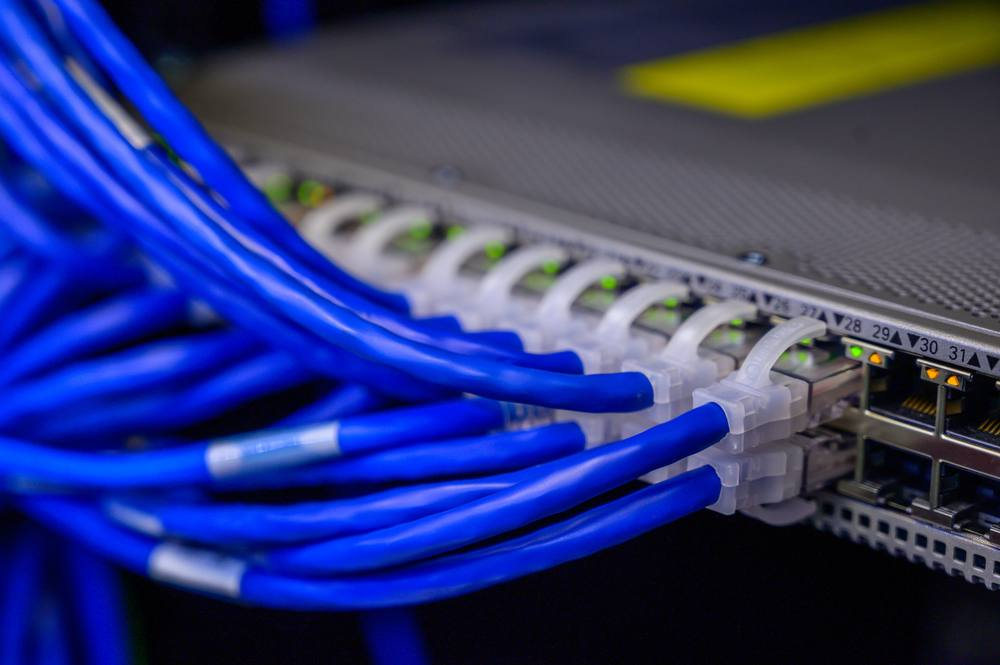
▲ 图1:网线接入交换机端口——802.1X 把"默认敞开"的物理口变成"凭证通行"的逻辑门。
终端接入 → 端口默认 unauthorized → 终端发 EAPOL-Start → 认证方转给 Radius → 双方走 EAP 握手(PEAP/MS-CHAPv2 最常见,高安全场景用 EAP-TLS 证书)→ 通过后 Radius 回 Access-Accept,端口切到 authorized。整个过程跟"先输密码再连 Wi-Fi"一个思路,只是搬到了有线口。认证只发生在接入瞬间,通过后走正常转发,不增加时延。
工厂里的摄像头、PLC、门禁大多是"哑终端"——固件里没有 802.1X 客户端,你让它做 EAP 握手,它只会发 DHCP。这时候上 MAC 旁路认证(MAB,MAC Authentication Bypass):认证方发现终端不会 802.1X,就用它的 MAC 地址当账号去 Radius 查白名单;能匹配就放行,匹配不上就丢到隔离 VLAN 或 shutdown 端口。
认证服务器不是永生的。Radius 宕机时端口策略必须想清楚:
Critical VLAN:把终端临时放进一个受限 VLAN(只能去运维网段),业务瘫但不至于全断。
或者配置 auth-fail 直接关端口。
切忌"服务器不可达就全开"——那等于 802.1X 形同虚设。
把 OLT 端口认证拆开看,它至少在两处用得上,只是和 PON 层的 ONU 注册是两码事。
① OLT 上联口对接核心网做端口认证。 OLT 上联到 BRAS/核心交换机时,核心侧可以要求端口级认证。OLT 上联口开启 802.1X,OLT 作为 Supplicant 拿设备证书或账号去跟对端认证;少数部署里 OLT 上联口当 Authenticator,只放行授权的上游设备。这一步防的是"非法设备怼到局端上联偷流量"。
② ONU 用户口透传,OLT 终结终端 802.1X。 终端(PC、摄像头)接在 ONU 的 LAN 口,ONU 把 EAPOL 报文透传(pass-through)给 OLT,OLT 作为 Authenticator 把终端凭据上送 Radius。这样下挂终端也能享受证书/账号级强认证,而不是只靠 ONU 的 SN 注册。锐应科技的 Mini GPON OLT 系列(www.szrayin.com)在局端侧支持上联与用户侧业务的接入管控,配合 ONU 透传可把 802.1X 延伸到终端。
别把两件事混了:PON 层 ONU 上线靠 SN / LOID / Password 在 OMCI 里注册(管"哪个 ONU 合法"),以太网层 802.1X 管"ONU 下挂的终端/上联设备凭什么通信"。两者是不同层的门,经常叠加使用。
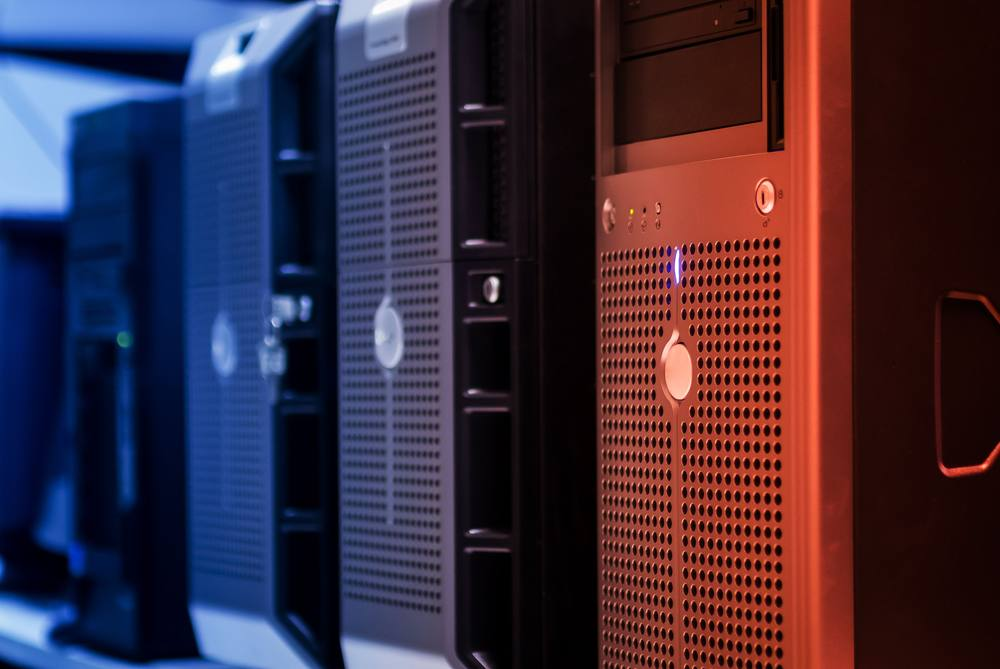
▲ 图2:OLT 局端机柜——上联口与 ONU 透传终端口都可开启 802.1X 接入控制。
802.1X 解决"谁能进",端口隔离解决"进来后只能跟网关说话、不能互访",VLAN 解决"进哪个业务域"。三者叠加:摄像头用 MAB 进监控 VLAN,端口隔离保证它 ping 不通隔壁 IPC,真要排查才走管理 VLAN。锐应科技的工业交换机(www.szrayin.com)在接入层同时支持 802.1X、MAB 和端口隔离,这套组合是工业交换机安全的接入层标配,在工厂场景基本是刚需。
1. 802.1X 和 MAC 绑定哪个好?
强身份用 802.1X(证书/账号),哑终端只能 MAB 或 MAC 绑定;生产网建议 802.1X + MAB 双开。
2. OLT 也能做 802.1X 吗?
能。上联口可对接核心网做端口认证,ONU 用户口透传 EAPOL 后由 OLT 终结终端 802.1X,和 PON 层 SN 注册是两层不同的门。
3. 摄像头不支持 802.1X 会怎样?
走 MAB,用 MAC 查白名单;不在白名单则隔离或关端口。OLT 场景里也可只靠 ONU 合法注册来放行。
4. Radius 宕机网络会全断吗?
不会,配 Critical VLAN 兜底,终端进受限域,不影响物理链路。
5. 交换机和 OLT 要支持什么功能?
需支持 EAPOL、Radius 客户端、MAB、Critical VLAN;管理型交换机基本都带,OLT 则需局端固件支持上联/用户侧接入控制。
接入层是整张网的"门禁",802.1X 把它从"插上就用"变成"凭证通行"。交换机守住终端直连口,OLT 守住上联与 ONU 透传的终端口,哑终端用 MAB 兜底、服务器故障用 Critical VLAN 兜底,再叠端口隔离和 VLAN,工业与 PON 接入才真正收得住。更多接入安全能力,可看锐应科技官网(www.szrayin.com)。