"交换机划了 VLAN 就安全了?"很多工厂网以为 VLAN 10/20/30 一分就隔离了,结果管理口还开着 telnet、SNMP 还是 v1、监控和办公能互 ping。VLAN 只做二层隔离,跨 VLAN 的访问策略得靠 ACL(访问控制列表)来定。本文用五步把管理面和业务面都收住。
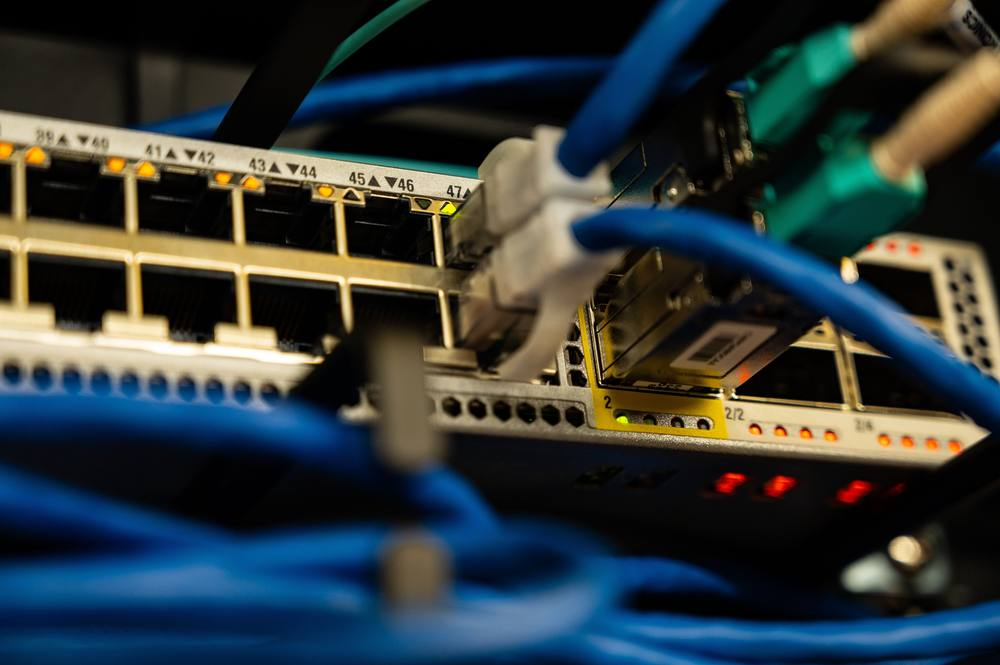
▲ 图1:接入交换机的 Console 与上联口,第一步就该从这里关掉明文管理通道。
管理面裸奔:默认 telnet 走 TCP 23 端口、明文传密码;SNMP v1/v2c 的 community 字符串明文,抓包即获。
业务面互通:VLAN 10(办公)和 VLAN 20(监控)虽二层隔离,但三层互通后彼此能访问,财务机能被摄像头网段触达。
广播外溢:没做域间 ACL,一个域的扫描流量会漏到其他域。
ACL 是交换机上的包过滤规则,按五元组(源 IP、目的 IP、源端口、目的端口、协议)匹配,命中就 permit/deny。IEEE 802.1Q 定义的 VLAN 负责切,ACL 负责"切完之后谁准过"。
管理面隔离是第一步:把交换机的 Web、SSH、SNMP 全部绑到独立管理 VLAN(示例 VLAN 99,网段 192.168.99.0/24),和业务 VLAN 10/20/30 物理分开。条件允许用带外管理口(独立 MGMT 口)更好,管理流量不占业务带宽、不被业务风暴冲垮。
锐应同系的工业交换机与 mini OLT(如 L102P 双 GE + 10GE 上联机型)均支持 ACL,接入层就能把管理面与业务面切开,不用额外上防火墙。具体能力可看锐应工业交换机方案(www.szrayin.com/Switches/)。
禁用 telnet 服务(TCP 23),只留 SSH(TCP 22)。
在 ACL 里写一条:仅允许运维段(如 192.168.99.0/24)访问 22 端口,其余 deny。
# 伪配置示意
acl 2000
 rule 10 permit tcp source 192.168.99.0 0.0.0.255 destination-port eq 22
 rule 20 deny tcp destination-port eq 22
把 Web(443)、SSH(22)、SNMP(161) 全部收口到管理 VLAN 99:
permit 192.168.99.0/24 → 交换机本身 22/161/443
deny 其他任何 → 22/161/443
这样摄像头网段、访客网段根本碰不到管理口。
办公 VLAN 10 禁止主动访问监控 VLAN 20,只放行 NVR 反向拉流所需端口。
访客 VLAN 30 只放互联网,ACL 拒绝其访问 10.0.0.0/8、172.16.0.0/12、192.168.0.0/16 全部 RFC1918 私网段。
监控 VLAN 20 只允许上 NVR 与存储,禁止出公网。
▲ 图2:在网管平台按域下发 ACL 规则,域间互访策略一处定义、全园同步。
SNMP v1/v2c 用明文 community,等于把设备清单送人。改 SNMPv3(RFC 3414 USM 模型),用 AES 加密、带用户名+鉴权,并把 trap 源和轮询源都限到网管段。端口仍是 UDP 161(agent)/ 162(trap)。
接入端口开 MAC 绑定(port-security),只允许登记过的终端 MAC 上线。
配合 IEEE 802.1X,哑终端走 MAB 旁路,非法设备直接拦在认证前。
上联口开 BPDU 防护、根保护,防接错环路。
| 误区 | 后果 | 正解 |
|---|---|---|
| 只划 VLAN 不配 ACL | 域间三层互通、互访无控 | VLAN + ACL 双保险 |
| 留着 telnet | 密码明文被抓(TCP 23) | 关 23、只开 SSH 22 |
| SNMP 用 v2c | community 明文泄露 | 改 v3 + AES(RFC 3414) |
| 管理口放业务 VLAN | 业务风暴冲垮管理 | 独立 VLAN 99 / 带外口 |
1. ACL 和包过滤防火墙有什么区别? ACL 是交换机/路由器的三层/四层包过滤,线速、无状态;防火墙状态检测更强但常是独立设备。接入层先用 ACL 收口最划算。
2. 管理 VLAN 一定要独立吗? 强烈建议。把管理面和业务面放进同一个 VLAN,等于把家门钥匙挂在门把上。
3. SNMPv3 比 v2c 复杂很多吗? 配置多一个用户/密钥,但换来加密和鉴权,工业网必开。UDP 161/162 端口不变。
4. 访客网怎么做到只放互联网? 访客 VLAN 出方向只允许到公网,入方向 ACL 拒绝所有 RFC1918 私网段。
5. ACL 规则顺序重要吗? 重要。交换机多按"先匹配先执行",把 permit 精细化规则放前、deny 兜底放最后。
ACL 不是高级功能,是工业交换机上该默认打开的底线。管理面收敛到独立 VLAN、关 telnet 开 SSH、SNMP 升 v3、域间按业务 deny,五步做完,你的交换机从"能通"变成"可控"。锐应科技的工业交换机(www.szrayin.com)支持硬件 ACL 与 SNMPv3,园区一张网可从接入到核心统一下发策略。更多园区网络方案,可看锐应科技官网(www.szrayin.com)。