智能制造项目的网络部分,八成的争议集中在"要不要打通"。答案是要打通,但打通的粒度不是"网段互通",而是"某个应用通过某条通道访问某个服务的某个端口"。这个粒度由 ISA-95 的分层模型和 IEC 62443 的分区通道方法论共同定义。
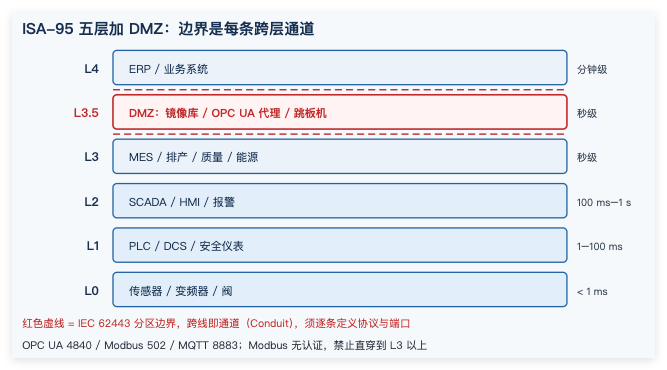
ISA-95(等同 IEC 62264)定义了五个层级:L0 是现场设备(传感器、执行器),L1 是控制层(PLC、DCS 控制器),L2 是监控层(SCADA、HMI),L3 是运营管理层(MES、 historians、排产),L4 是经营管理层(ERP、CRM)。
Purdue 模型在这个基础上加了 L3.5,也就是 DMZ,放在 L3 与 L4 之间。DMZ 的作用是让 L4 的系统访问 L3 的数据时,不直接连到 L3 的设备上——中间隔一层代理或镜像。
边界的本质是"跨层要有明确的通道定义"。L2 到 L3 是一条通道,L3 到 L3.5 是一条,L3.5 到 L4 又是一条。每条通道要写清楚:谁能过、过什么协议、过哪个端口、单向还是双向、带宽上限多少。
只买一台防火墙接在 L3 和 L4 之间,然后配一条 any-any 放行,等于没有边界。这种情况在项目里很常见,因为打通容易、写规则麻烦,而项目验收只看"数据能不能到 MES"。
| 层级 | 典型系统 | 网络设备职责 | 时延要求 |
|---|---|---|---|
| L4 经营管理 | ERP、CRM、供应链 | 企业核心交换、出口路由 | 分钟级 |
| L3.5 DMZ | 历史库镜像、OPC UA 代理、跳板机 | 防火墙、代理服务器 | 秒级 |
| L3 运营管理 | MES、排产、质量、能源管理 | 三层交换、服务器接入 | 秒级 |
| L2 监控 | SCADA、HMI、报警 | 工业交换、VLAN 隔离 | 100 ms–1 s |
| L1 控制 | PLC、DCS、安全仪表 | 工业交换、环网、优先级队列 | 1–100 ms |
| L0 现场 | 传感器、变频器、阀 | 现场总线、I/O 模块 | < 1 ms |
很多项目把 SCADA 服务器直接放在 IT 机房,通过三层路由去访问车间 PLC。这个做法在功能上能跑通,代价是三条。
第一是广播域被拉长。PLC 的诊断协议、厂商的发现协议大量依赖二层广播,跨三层后这些功能失效,工程师在现场调试时找不到设备。
第二是时延不确定。SCADA 的轮询周期通常是 100 ms–1 s,跨三层后每条请求多一次路由查找和防火墙检查,累积起来能让轮询周期翻倍。更麻烦的是抖动——IT 侧的拥塞会让 OT 侧的轮询超时,表现为"画面偶尔卡一下"。
第三是安全暴露面。SCADA 服务器一旦在 IT 网段,IT 侧的漏洞扫描会直接扫到它,补丁策略也和 IT 服务器同步——而 SCADA 软件通常不能随便打补丁。
更稳的做法是把 SCADA 留在 L2,数据通过 OPC UA 服务器或历史库向上发布。L2 的 SCADA 只与 PLC 通信,不直接面对 IT 侧的任何请求。
三种主流数采协议的差异很大。
OPC UA(IEC 62541)跑在 TCP 4840 端口,内建安全模型:证书双向认证、消息签名与加密、用户授权。它支持订阅模式,客户端订阅一批点位后,服务器在值变化时主动推送,不需要轮询。这个特性对带宽友好,对时延也友好。
Modbus TCP 跑在 502 端口,没有任何认证和加密。它靠轮询,客户端逐条读取寄存器,每条请求-响应一次往返。协议简单到任何设备都能实现,也因此没有任何安全能力——谁能连上 502 端口,谁就能读写寄存器,包括写。
MQTT 跑在 1883(明文)或 8883(TLS),发布订阅模型,报文头最小只有 2 字节。它适合带宽受限的场合,但需要一套 Broker,Broker 本身成为需要保护的关键节点。
选择逻辑:设备支持 OPC UA 就用 OPC UA,安全能力和带宽效率都最好;老设备只有 Modbus 就用网关转成 OPC UA 或 MQTT,不要让 Modbus 直接穿到 L3;无线或窄带场景用 MQTT over TLS。
DMZ 的设计原则是"放副本,不放原件"。
历史数据镜像放在 DMZ:L3 的历史库把数据单向同步到 DMZ 的镜像库,L4 的报表系统读镜像库。这样 L4 的查询压力不会打到 L3 的生产库上,L4 的账号泄露也拿不到生产数据。
OPC UA 代理放在 DMZ:L4 的应用连 DMZ 的代理,代理由代理去连 L2/L3 的 OPC UA 服务器。代理可以做白名单——只允许读特定节点,不允许写。
跳板机放在 DMZ:外部供应商要远程维护 PLC,先连 VPN 到 DMZ,再从 DMZ 跳到指定设备。所有操作留录像。
不能放的东西:直接连 PLC 的通道、域控制器、以及任何带写权限的接口。DMZ 里的设备一旦被攻破,不能成为跳进 OT 的跳板。
一条产线 30 台设备,共 5000 个采集点,要求 1 秒刷新。
先看 Modbus TCP 方案。每次请求读 100 个寄存器,响应约 220 字节(含 MBAP 头和数据)。5000 点需要 50 次请求。同网段往返按 20 ms 计(含设备处理时间),50 × 20 = 1000 ms。刚好 1 秒,没有任何余量——设备响应慢一点、网络抖一下,刷新周期就掉到 1.5 s。
带宽 = 50 × 220 × 8 = 88 kbps。带宽完全不是问题,问题在轮询的串行特性:请求必须排队,总时延等于单次往返乘请求数。
再看 OPC UA 订阅方案。建立会话和订阅后,服务器在值变化时推送。假设 5000 点每秒有 10% 变化,即 500 条通知,每条 60 字节(含头部和状态码),带宽 = 500 × 60 × 8 = 240 kbps。加上心跳、会话保活、以及订阅刷新,实际约 400 kbps。
时延方面,OPC UA 的推送延迟取决于服务器的发布间隔(publishing interval),典型设 100–500 ms。整条链路的刷新周期等于发布间隔加网络时延,稳定在 200 ms 以内,且不随点数线性增长。
两个方案对比:Modbus 带宽低但时延贴着上限、无余量;OPC UA 带宽高 4.5 倍但时延稳定、有余量。5000 点这个规模,Modbus 已经到瓶颈,再增加 1000 点就必须拆成多连接或换协议。
顺序错了会返工。建议按五步走。
第一步做资产盘点。把 L0 到 L3 的设备、系统、协议、端口全部列出来,形成一张表。这张表是后面所有决策的依据,缺了它,分区就是拍脑袋。
第二步按工艺或物理位置分区。一条产线一个区,一个车间一个区。分区的边界要能对应到交换机和 VLAN,不能只在文档上存在。
第三步定义通道。每条跨区通道写清楚源、目的、协议、端口、方向、带宽上限。写不出来的通道就是不该存在的通道。
第四步部署执行点。用工业防火墙或带 ACL 的三层交换机落地这些规则。工业防火墙的价值在于能识别 Modbus 功能码和 OPC UA 服务,普通 IT 防火墙只看端口,做不到"允许读、禁止写"。
第五步上监控。记录所有跨区流量,异常时能回溯。没有监控的边界等于没有边界,因为规则会随需求慢慢放宽,没人知道放宽了多少。
| 检查项 | 合格标准 | 常见缺口 |
|---|---|---|
| 资产清单 | L0–L3 设备、协议、端口全列出 | 只列服务器,漏掉 PLC 与仪表 |
| 分区边界 | 每个区对应到交换机与 VLAN | 只存在文档,网络未落地 |
| 通道规则 | 每条写清源、目的、协议、端口、方向 | 配 any-any 放行 |
| 写权限控制 | Modbus 写功能码在边界拦截 | 只按端口放行,写操作可穿 |
| DMZ 内容 | 只有镜像与代理,无原件 | 历史库直连 L4 |
| 监控留存 | 跨区流量留存 ≥ 6 个月 | 无日志,事后无法回溯 |
| 远程维护 | 经 DMZ 跳板,全程录像 | 供应商 VPN 直连 PLC |
设备侧的分工要清楚。L1/L2 用工业交换机做环网和 VLAN 隔离,锐应的 8+4 口千兆工业交换机(PoE 可选)支持环网冗余和端口隔离,适合放在车间机柜;如果车间要做全光改造,锐应 PON 与 OLT 方案 里的工业 PON 能把 L1 到 L2 的铜缆换成光纤,天然形成物理隔离。交换机产品线见 工业交换机。
要,可以极简。一台带两个网口的工控机做代理,一个口接 L2、一个口接 L3,跑 OPC UA 代理。成本几千元,但把"L4 直接连 PLC"这条路堵上了。
单次请求不一定。OPC UA 有会话和订阅开销,首次建立连接要几百毫秒;但进入订阅后是服务器主动推送,不再有轮询的串行排队。5000 点规模下 OPC UA 的端到端时延反而更稳定。
差在协议识别深度。工业防火墙能解析 Modbus 功能码、OPC UA 服务、以及厂商私有协议,可以做到"允许功能码 3(读保持寄存器)、禁止功能码 16(写多寄存器)"。普通防火墙只看 IP 和端口,做不到这个粒度。
可以部分代替。VLAN 隔离了广播域,但共享同一台交换机,一台设备被攻破后可以做 VLAN 跳转攻击。关键边界(L2 到 L3)建议物理隔离或至少用独立设备。
看协议。Modbus 轮询在 5000 点已经贴着上限,加到 8000 点必须拆成多连接或换 OPC UA。换成 OPC UA 订阅后,带宽从 88 kbps 涨到 400 kbps,千兆链路毫无压力,瓶颈转移到服务器侧的 OPC UA 连接数。
OT 与 IT 融合的关键不是打通,是打通的粒度。把每条通道的协议、端口、方向、带宽写清楚,边界才真正存在。先做资产盘点,再谈分区,顺序不能反。锐应科技的工业交换机、物联网关与工业 PON 方案可以覆盖从 L0 到 L3 的接入需求。